Domain financial-consultant.de kaufen?
Wir ziehen mit dem Projekt
financial-consultant.de um.
Sind Sie am Kauf der Domain
financial-consultant.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain financial-consultant.de kaufen?
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
Ähnliche Suchbegriffe für Denial of Service DoS
Top-Angebote
Produkte zum Begriff Denial of Service DoS:
-
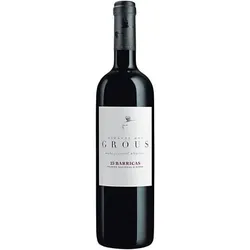
Herdade dos Grous 23 Barricas Herdade dos Grous 2023Herdade dos Grous 23 Barricas Ein meisterhaftes rotes Cuvée aus dem Herzen des portugiesischen Alentejo In den scheinbar endlosen Weiten des Alentejo im Süden Portugals wo die Sonne die kargen Böden intensiv wärmt und kühle Winde in der Nacht für die nötige Balance sorgen liegt das renommierte Weingut Herdade dos Grous. Als einer der unbestrittenen Pioniere für moderne hochklassige Spitzenweine hat sich das Gut weit über die Landesgrenzen hinaus einen Namen gemacht. Mit einem kompromisslose...31,09 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.51,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Ja, DDoS (Distributed Denial of Service) ist in vielen Ländern strafbar, da es sich um eine Form von Cyberangriff handelt, bei dem absichtlich die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt wird.
Ja, DDoS-Angriffe sind in vielen Ländern strafbar, da sie als Form von Cyberkriminalität angesehen werden. Durch die gezielte Überlastung von Servern oder Netzwerken wird die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt, was erhebliche Schäden verursachen kann. Die Gesetze variieren je nach Land, aber generell werden DDoS-Angriffe als illegal betrachtet und können zu rechtlichen Konsequenzen führen, einschließlich Geldstrafen oder Gefängnisstrafen. Es ist wichtig, sich bewusst zu sein, dass solche Handlungen ernsthafte Konsequenzen haben können und nicht toleriert werden. **
-
Geht es, DOS zurückzuverfolgen?
Ja, es ist möglich, DOS-Angriffe zurückzuverfolgen. Durch die Analyse von Netzwerkprotokollen und Logdateien können Experten den Ursprung eines DOS-Angriffs ermitteln. Es ist jedoch wichtig zu beachten, dass Angreifer oft versuchen, ihre Spuren zu verwischen, indem sie Proxy-Server oder Botnetze verwenden, um ihre Identität zu verschleiern. **
-
Wie funktionieren DoS-Attacken?
DoS-Attacken (Denial-of-Service-Attacken) funktionieren, indem sie das Ziel mit einer großen Anzahl von Anfragen oder Datenpaketen überfluten, um seine Ressourcen zu überlasten und den normalen Betrieb zu stören. Dies kann dazu führen, dass die Website oder der Dienst für legitime Benutzer nicht mehr erreichbar ist. DoS-Attacken können auf verschiedene Arten durchgeführt werden, wie z.B. durch das Senden von massiven Datenmengen, das Ausnutzen von Schwachstellen oder das Überlasten der Netzwerkbandbreite. **


Was ist DOS Free?
Was ist DOS Free? DOS Free bezieht sich auf eine kostenlose Version des Betriebssystems MS-DOS (Microsoft Disk Operating System), das in den 1980er und 1990er Jahren weit verbreitet war. Es handelte sich um eine abgespeckte Version von MS-DOS, die von einigen Herstellern kostenlos angeboten wurde. DOS Free war in der Regel auf einfache Aufgaben wie das Starten von Programmen und das Verwalten von Dateien ausgelegt. Es fehlten jedoch einige fortgeschrittene Funktionen, die in kostenpflichtigen Versionen von MS-DOS enthalten waren. DOS Free war besonders beliebt bei Heimanwendern und kleinen Unternehmen, die eine kostengünstige Lösung für ihre Computer benötigten. **
Was ist Lenovo DOS?
Lenovo DOS ist ein Betriebssystem, das von Lenovo für seine Computer entwickelt wurde. Es handelt sich um eine spezielle Version des DOS-Betriebssystems, das auf Lenovo-Computern vorinstalliert ist. Lenovo DOS bietet grundlegende Funktionen und Kompatibilität mit älteren DOS-Anwendungen. **
Top-Angebote
Produkte zum Begriff Denial of Service DoS:
-
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Ja, DDoS (Distributed Denial of Service) ist in vielen Ländern strafbar, da es sich um eine Form von Cyberangriff handelt, bei dem absichtlich die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt wird.
Ja, DDoS-Angriffe sind in vielen Ländern strafbar, da sie als Form von Cyberkriminalität angesehen werden. Durch die gezielte Überlastung von Servern oder Netzwerken wird die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt, was erhebliche Schäden verursachen kann. Die Gesetze variieren je nach Land, aber generell werden DDoS-Angriffe als illegal betrachtet und können zu rechtlichen Konsequenzen führen, einschließlich Geldstrafen oder Gefängnisstrafen. Es ist wichtig, sich bewusst zu sein, dass solche Handlungen ernsthafte Konsequenzen haben können und nicht toleriert werden. **
Ähnliche Suchbegriffe für Denial of Service DoS
-
Herdade dos Grous 23 Barricas Herdade dos Grous 2023Herdade dos Grous 23 Barricas Ein meisterhaftes rotes Cuvée aus dem Herzen des portugiesischen Alentejo In den scheinbar endlosen Weiten des Alentejo im Süden Portugals wo die Sonne die kargen Böden intensiv wärmt und kühle Winde in der Nacht für die nötige Balance sorgen liegt das renommierte Weingut Herdade dos Grous. Als einer der unbestrittenen Pioniere für moderne hochklassige Spitzenweine hat sich das Gut weit über die Landesgrenzen hinaus einen Namen gemacht. Mit einem kompromisslose...31,09 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.51,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Borgmann, Moritz: Der Aktien und ETF Guide: Die Komplettanleitung für eine intelligente Geldanlage am Aktienmarkt, gezielten Vermögensaufbau und sichere Altersvorsorge - inkl. Workbook und Daytrading AnleitungDer Aktien und ETF Guide: Die Komplettanleitung für eine intelligente Geldanlage am Aktienmarkt, gezielten Vermögensaufbau und sichere Altersvorsorge - inkl. Workbook und Daytrading Anleitung , Aktien & ETF: Unkomplizierter Step-by-Step-Einstieg für Anfänger in die Welt von Trading, Investment & Vermögensaufbau Die Inflation frisst Ihr Erspartes auf und zugleich wird alles teurer? Riester und Sparkonto sorgen statt für Vermögensbildung nur noch für Sorgenfalten? Und Sie fragen sich, ob man mit Normal-Gehalt überhaupt noch Vermögen aufbauen kann? Zum Glück ja - und wie das mit Aktien und ETF auch Finanzmarkt-Neulingen problemlos gelingt, erfahren Sie in diesem Buch! Die finanziellen Gewissheiten unserer Großeltern haben ausgedient: Sparkonto, Riester-Rente & Co. werfen kaum mehr etwas ab, zudem sorgen die weltweiten Turbulenzen für Rekordinflation und explodierende Preise lassen das Ersparte rasant dahinschmelzen. Für den Normalverdiener scheint es unmöglich, etwas beiseitelegen zu können oder gar Wohlstand zu vermehren - doch das ist ein Irrtum! Denn Aktien- & ETF-Investitionen bergen auch für diese Zielgruppe enormes Potential mit unschlagbaren Vorteilen: Risikoarmes, langfristiges und zuverlässiges Investment auch für den schmaleren Geldbeutel und dabei auch noch absolut anfängerfreundlich. Dieser Ratgeber führt Sie Schritt für Schritt in die spannende Welt des Börsenhandels ein, macht Sie mit wichtigem Grundlagenwissen vertraut und begleitet Sie praktisch & konkret bei Ihrem Investment-Einstieg. Lässt sich das auch für Laien umsetzen? Absolut! Denn die strukturierten, leicht verständlichen und umfassenden Informationen in diesem Buch sind gezielt so konzipiert, dass auch völlige Börsen-Neulinge problemlos in die Materie einsteigen und in kürzester Zeit ihren Vermögensaufbau starten können. Börsen-Basics: Aktien, ETF, Charts, Trends, Spreads, Cost-Average-Effekt - machen Sie sich umfassend, verständlich und systematisch mit den wichtigsten Grundlagen des Investierens vertraut und blicken Sie endlich durch im Finanz-Dschungel. Ihre Anlage: Finden Sie heraus, wie Aktienanalyse, Bilanzen, Trading-Indikatoren & Co. Ihnen bei der sinnvollen Investment-Auswahl helfen und wie Sie die perfekten Aktien & ETF für sich identifizieren. Praktisch & konkret: Depot eröffnen, Handelsplätze wählen, Anlagestrategie festlegen, Sektoren erschließen - starten Sie mit Step-by-Step-Anleitungen ganz einfach Ihren Vermögensaufbau. Psychologie des Investierens: Mit klugem Psycho-Management von Selbstvertrauen, Hoffnung, Frust, Gier, Hochmut oder Verlusterfahrungen machen Sie sich erst wirklich fit für die Welt des Investments. Dieses Buch ist Ihr idealer Wegbegleiter durch das faszinierende Trading-Universum und hilft Ihnen, eine solide Grundlage für langfristige Vermögensbildung aufzubauen. Mit den praktischen Übungen samt Lösungen im Bonus-Workbook steigen Sie im Handumdrehen richtig in die Materie ein und können schon bald mit dem Investieren loslegen. , Funktionswäsche > Motorrad- & Motorsportausrüstung , Auflage: 1. Auflage, Erscheinungsjahr: 20240906, Produktform: Kartoniert, Autoren: Borgmann, Moritz, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 168, Themenüberschrift: BUSINESS & ECONOMICS / Finance / General, Keyword: aktien buch; aktien einsteiger buch; aktien etfs; aktien für anfänger; aktien für einsteiger; aktienhandel für einsteiger; buch über aktienhandel; börsen bücher; etf einsteiger buch; etf für anfänger; etfs für einsteiger 2024; investieren buch, Fachschema: Kunsthandel~Mäzen - Mäzenatentum~Finanz~Anlage (finanziell) - Geldanlage~Kapitalanlage~Recht / Ratgeber (allgemein), Fachkategorie: Finanzielle Aspekte der Kunst, Geldanlage~Finanzen~Persönliche Finanzen~Ratgeber, Sachbuch: Recht, Warengruppe: TB/Recht/Rechtsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 150, Höhe: 11, Gewicht: 300, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dos Passos, John: USA-TrilogieUSA-Trilogie , Der 42. Breitengrad / 1919 / Das große Geld , Bremsbeläge > Bremsen & Bremsenteile , Erscheinungsjahr: 20211214, Produktform: Kartoniert, Autoren: Dos Passos, John, Redaktion: Wachinger, Kristian, Übersetzung: Stingl, Nikolaus~Gunsteren, Dirk van, Seitenzahl/Blattzahl: 1648, Keyword: Affäre; Amerikanische Literatur; Aufstände; Erster Weltkrieg; Familienkrise; Gesellschaft; Hochfinanz; Klassiker; Kollektivporträt; Krieg; Mexiko; Revolution; Stummfilm; USA; Weltliteratur; Wirtschaft; Zeitporträt; amerikanische Literatur; moderne Klassiker; monumental, Fachschema: Neunzehntes Jahrhundert~Neunzehntes Jahrhundert / Roman, Erzählung, Fachkategorie: Historischer Roman~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik in Übersetzung~Klassische Belletristik~Moderne und zeitgenössische Belletristik, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: 19. Jahrhundert (1800 bis 1899 n. Chr.)~20. Jahrhundert (1900 bis 1999 n. Chr.), Thema: Entspannen, Warengruppe: TB/Belletristik/Romane/Erzählungen, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik, Thema: Eintauchen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Taschenbuch, Verlag: Rowohlt Taschenbuch, Verlag: ROWOHLT Taschenbuch Verlag, Länge: 125, Breite: 190, Höhe: 54, Gewicht: 990, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Alternatives Format EAN: 9783498095604, eBook EAN: 9783644001343, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geht es, DOS zurückzuverfolgen?
Ja, es ist möglich, DOS-Angriffe zurückzuverfolgen. Durch die Analyse von Netzwerkprotokollen und Logdateien können Experten den Ursprung eines DOS-Angriffs ermitteln. Es ist jedoch wichtig zu beachten, dass Angreifer oft versuchen, ihre Spuren zu verwischen, indem sie Proxy-Server oder Botnetze verwenden, um ihre Identität zu verschleiern. **
-
Wie funktionieren DoS-Attacken?
DoS-Attacken (Denial-of-Service-Attacken) funktionieren, indem sie das Ziel mit einer großen Anzahl von Anfragen oder Datenpaketen überfluten, um seine Ressourcen zu überlasten und den normalen Betrieb zu stören. Dies kann dazu führen, dass die Website oder der Dienst für legitime Benutzer nicht mehr erreichbar ist. DoS-Attacken können auf verschiedene Arten durchgeführt werden, wie z.B. durch das Senden von massiven Datenmengen, das Ausnutzen von Schwachstellen oder das Überlasten der Netzwerkbandbreite. **
-
Was ist DOS Free?
Was ist DOS Free? DOS Free bezieht sich auf eine kostenlose Version des Betriebssystems MS-DOS (Microsoft Disk Operating System), das in den 1980er und 1990er Jahren weit verbreitet war. Es handelte sich um eine abgespeckte Version von MS-DOS, die von einigen Herstellern kostenlos angeboten wurde. DOS Free war in der Regel auf einfache Aufgaben wie das Starten von Programmen und das Verwalten von Dateien ausgelegt. Es fehlten jedoch einige fortgeschrittene Funktionen, die in kostenpflichtigen Versionen von MS-DOS enthalten waren. DOS Free war besonders beliebt bei Heimanwendern und kleinen Unternehmen, die eine kostengünstige Lösung für ihre Computer benötigten. **
-
Was ist Lenovo DOS?
Lenovo DOS ist ein Betriebssystem, das von Lenovo für seine Computer entwickelt wurde. Es handelt sich um eine spezielle Version des DOS-Betriebssystems, das auf Lenovo-Computern vorinstalliert ist. Lenovo DOS bietet grundlegende Funktionen und Kompatibilität mit älteren DOS-Anwendungen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.